6月1日,《商业秘密保护规定》正式实施,首次将“数据”“算法”纳入商业秘密范畴,并明确了合理的保密措施。这意味着,一旦发生数据泄露,组织不仅要快速排查,还得查得清、拿得出证据,否则将面临高额罚款或诉讼的败诉风险。

《商业秘密保护规定》第5条
这不只是安全团队的技术难题,更是整个组织不容触碰的高压线:监管通报时限在即,公众质疑发酵,每多一分钟的“查无定论”都在让局面滑向失控。
有一次和客户交流,对方安全负责人讲过一件事。凌晨两点,他们公司收到监管部门的紧急通报:数万条旅客数据正在境外论坛上被公开售卖,包含姓名、身份证号、手机号、航班记录等敏感数据。客服热线几乎被打爆,监管单位要求限期给出排查结论。可安全团队连翻了几天日志,依然一无所获。
类似的案例,远不止这一起。很多组织遭遇数据泄露后面临的首要难题,不是“查清谁干的”,而是“从哪里开始查”。
一、三大卡点,让溯源寸步难行
问题的根源不在某一环节的疏漏,而在于有效溯源工具的长期缺失,调查不得不高度依赖人工经验。当面对复杂行为链时,排查效率骤降,响应周期被无限拉长。
1、文件流转不可见
日志数据量巨大、来源庞杂,真正有价值的线索往往淹没在海量记录里。文件一旦被下载、复制或转发,离开既定系统后,后续流转情况几乎是“睁眼瞎”。
2、传输路径难还原
即便最终在某员工电脑上找到了泄露的文件,也无法快速绘制出一张清晰的传播图谱。是通过微信外发,还是邮件转发,抑或是网盘同步?中间转过几手?没有证据链,排查全靠口述和猜测。
3、操作行为难定责
缺乏完整的、带有时间戳的操作记录,就无法区分是员工的操作失误、蓄意泄露还是第三方账号盗用。排查行动往往在高额罚款与声誉重创的阴影下,草草收场。
二、闪速溯源技术,让证据链自动浮现
有没有一种方法,能让泄露证据自动浮现,而非靠人工拼凑的低效模式?石犀「闪速溯源技术」专注数据流转风险,以内容匹配、路径还原、主体追溯三大能力,让每一次泄露都有迹可循。

闪速溯源技术工作流程
1、内容匹配,锁定铁证
只需提供泄露文件的任意文本片段,系统就能自动在TB级的历史传输记录中,匹配出所有包含相同或高度相似内容的数据和文件。它只看内容本身,即便文件被改名或压缩都能快速关联。
2、路径还原,一目了然
将零散的操作节点自动串联成一张可视化的数据流转地图。谁、于什么时间、在什么终端、经过哪些系统将文件外发一目了然,调查人员无需手动拼接时间线,可以直接定位到最可疑的环节进行探查。
3、主体追溯,双向突破
既可以是“从数据到人”,也能“从人到数据”。输入可疑IP或账号,系统即刻拉出其完整行为记录,快速完成排查与定责。

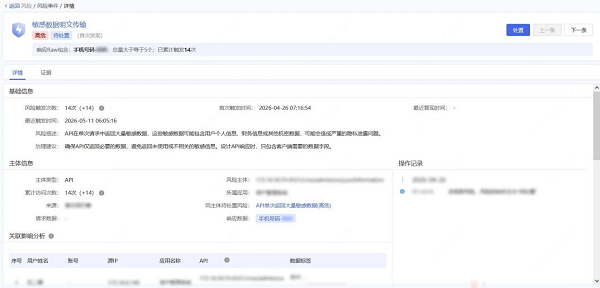
石犀平台溯源结果页面示例
三、三种模式灵活响应,溯源快人一步
石犀平台提供三档可切换的溯源模式,覆盖组织全场景需求。
1、标准模式
适用于日常巡检、常规排查等非紧急场景。资源占用低,可长期稳定运行,让异常行为难以藏匿。
2、快速模式
承接重要事件、突发告警等紧急场景。快速进行内容检索与行为关联分析,让团队在压力窗口里迅速锁定调查方向。
3、极速模式
适配安全事件应急响应等极端场景。面对海量离散数据,溯源周期可从传统10小时压缩到10分钟以内。

常规溯源技术与闪速溯源技术极速模式对比
四、落地之后,改变看得见
工具到位,改变不止于“闪速”。它会顺着调查链条,逐步渗透进组织的安全治理体系。
1、覆盖八成以上的盲区
深入组织内部80%以上的非结构化数据传输场景,聚焦式展示敏感数据匹配位置,研判效率大幅提升。
2、调查周期从周到小时
过去动辄数周的调查周期,被压缩到数天乃至数小时。在一家航空公司的实践中,溯源时间从7天直接缩短至2小时。对金融、政务等强合规行业而言,这是效率的飞跃,更是安全底线的保障。
3、人力释放在更有价值的地方
安全团队从翻日志的体力活中抽身,将核心精力投入真正需要判断力的环节,即分析风险、制定策略、修补漏洞。
4、完整证据链让责任板上钉钉
提供完整的、带有时间戳的操作链,让内部追责有据可依、外部合规审查从容应对。
5、从被动救火到主动防御
日常也可将其用于主动发现异常数据访问模式,提前识别权限滥用风险,在风险萌芽阶段就提前介入,而不是等泄露发生后再被动响应。
泄露事件难以100%避免,真正决定损失大小的,不是“会不会出事”,而是“出了事之后,能多快查清、多快止血”。石犀「闪速溯源技术」让调查不再靠“碰运气”,而靠体系与方法,速度更快,证据更硬,合规更从容。
申请创业报道,分享创业好点子。点击此处,共同探讨创业新机遇!