10 月 22 日,GCSA 安全 Agent 在日常巡检中发现,加密媒体 BlockBeats(区块律动)的搜索页加载了来自 www.applonews[.]com 的可疑脚本。当时新闻搜索结果正常显示,页面没有要求连接钱包或确认交易。
一、无需点击陌生链接:BlockBeats 搜索页如何加载可疑脚本?
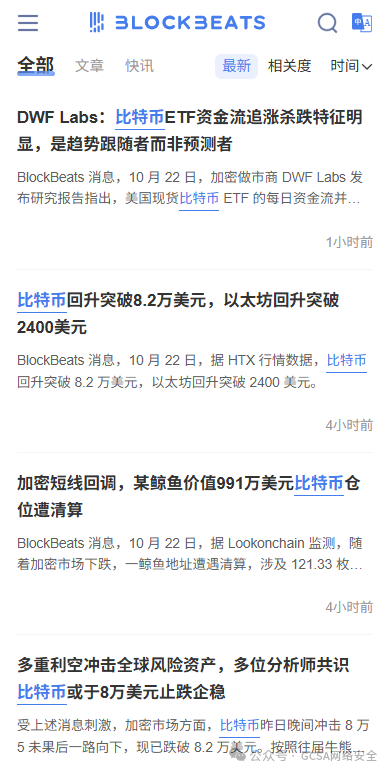
【图1】测试时保存的页面截图。搜索结果正常显示,未出现钱包连接或交易签名提示。
我们使用 Chrome 模拟 iPhone 浏览器,两次访问 m.theblockbeats.info 的“比特币”搜索结果页,均记录到页面先加载 in-static.js,随后请求 start-view.html。网络记录显示,该脚本由 BlockBeats 搜索页发起加载,服务器返回了完整代码。
in-static.js 会在网页中插入一个隐藏页面,加载 start-view.html。整个过程不需要读者点击任何按钮。随后,代码会读取浏览器报告的 iOS 版本,加载对应的后续文件。
后续代码保留了“DS”标记,还注明会在漏洞利用停止响应或崩溃后重试。入口配置把 imToken、MetaMask、TronLink 等钱包列为目标。我们结合这些代码和公开研究,将其判断为 DarkSword 投放入口。最终攻击程序尚未完整取得,脚本的引入来源也未查明。这次加载发生在媒体正式域名内,读者无须另点陌生链接,就可能接触这些代码。
攻击脚本:www.applonews[.]com/in-static.js
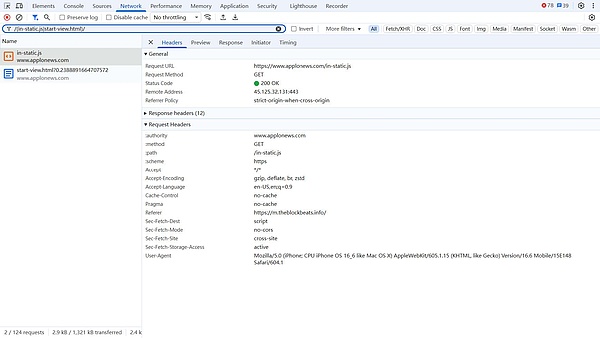
【图2】请求地址为 www.applonews[.]com/in-static.js,红框标出对应请求。HTTP 200 表示服务器成功返回了脚本;Referer(来源页面)记录了 BlockBeats 地址。
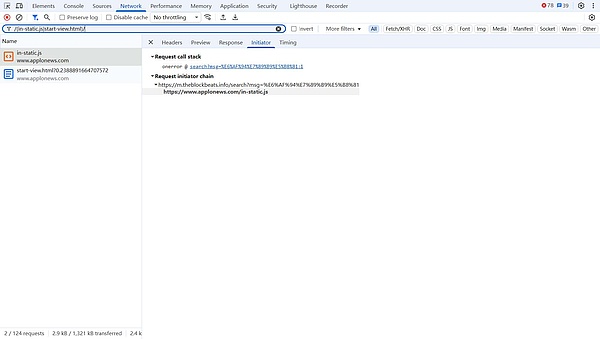
【图3】 发起来源(Initiator)显示,in-static.js 由 BlockBeats 的“比特币”搜索页加载。
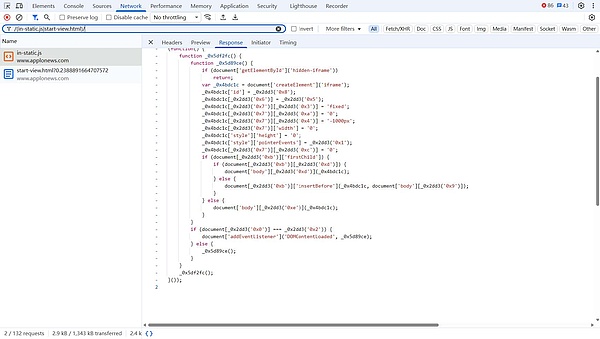
【图4】响应代码(Response)显示,in-static.js 会在网页中创建隐藏页面。
二、DarkSword 如何威胁 iPhone 钱包?
Google 威胁情报团队在 2026 年 3 月 18 日披露,DarkSword 由六个漏洞组成,已知针对 iOS 18.4 至 18.7。它从浏览器入手,逐步取得更高的系统权限,使恶意程序能够读取原本无法通过网页访问的数据。即使没有连接钱包或确认交易,存在相应漏洞的手机也可能在浏览网页时受到攻击。【1】本次脚本按“iOS 18.4 及以上”选择后续文件,范围比公开确认的可攻击版本更宽。较新的系统即使被导向该文件,也可能已经修复漏洞。看到请求记录,只能确认尝试加载,不能据此认定手机已被攻陷。
iVerify 在公开样本中发现,入侵后的恶意程序会搜寻 MetaMask、imToken、Trust Wallet 等钱包的数据文件,并窃取手机保存的密码。【2】如果从中取得可用的私钥或助记词,攻击者就能在自己的设备上签名,把钱包里的 USDT 等资产转走,无须再得到持有人的确认。【3】钱包文件能否被解密,还取决于钱包的保护方式。应用被列入目标清单,也不意味着该钱包的每个用户都已受害。
不排除已有相关盗币事件发生。
三、iPhone 用户就应该如何应对:尽快更新系统
访问过该页面的 iPhone 用户,应先到“设置—通用—软件更新”安装系统更新。【4】暂时无法更新,或需要更严格保护的用户,可以在“隐私与安全性”中开启“锁定模式”。它会停用部分可能被用于攻击的网页技术,也会影响一些网站的正常功能。【5】这些措施有助于减少后续攻击,但如果数据已经被窃取,更新系统也无法收回攻击者手中的副本。
如果出现自己没有发起的转账,或确认手机已被入侵、私钥或助记词已经泄露,应停止在这台手机上操作钱包。改用另一台系统已更新、没有已知入侵迹象的设备,检查交易并创建使用全新助记词的钱包,再转移剩余资产。【6】把旧助记词导入另一部手机,恢复的仍是同一钱包;如果助记词已经泄露,单纯换手机无法解决问题。修改钱包解锁密码,也不能让已经泄露的私钥失效。
需要进一步核查的用户,可以保留访问时间、当时的系统版本和异常交易记录。向钱包官方支持或安全团队求助时,提供排查所需的记录,不要向任何“检测”网页或私信联系人发送助记词、私钥。
资料来源:
1. Google Threat Intelligence Group:DarkSword 攻击链分析,2026-03-18。
2. iVerify:DarkSword 及钱包数据外传分析。
3. MetaMask:助记词与钱包控制权说明。
4. Apple:更新 iPhone 或 iPad。
5. Apple:关于锁定模式。
6. Kraken:钱包失陷后的处置。
取证说明:已保存原始页面、脚本、网络日志(HAR)、入口配置及文件的 SHA-256 校验值。正文中的可疑域名以 [.] 断开,截图保留原始 URL;红框为排版标注,完整原图另存。本文依据 2026-10-22 的样本,不代表站点当前状态。
(10月23日,GCSA安全团队通过官方渠道联系到 BlockBeats 网站,将GCSA 安全 Agent 在日常巡检中发现的网站隐患告之对方,并表示愿意提供帮助,之后也收到 BlockBeats 官方邮件的正式回复:我们已经解决,感谢贵公司提醒)
版权声明:本报告及相关技术分析由GCSA全球网络安全联盟独家发布。如需转载请完整保留GCSA官方出处及原始链接,并不得对报告核心观点进行恶意篡改。
来源:GCSA全球网络安全联盟
官网:www.gcsa.org
申请创业报道,分享创业好点子。点击此处,共同探讨创业新机遇!
从交易所品牌钓鱼、恶意程序投放,到AI工具供应链风险与百万美元智能合约漏洞,近期多项安全事件与风险线索接连浮现。攻击者不仅可能利用代码缺陷转移资产,也可能通过伪造官方身份或控制软件依赖,将威胁隐藏在用户信任的操作流程之中。全球网络安全联盟(GlobalCybersecurityAlliance,GC
9月14日,安全公司披露JFrogArtifactory的三个高危漏洞正在被在野利用。攻击者的手法是把其中两个链起来:先用一个认证缺陷拿到低权限令牌,再用另一个作用域校验缺陷提权到管理员,接着装插件执行任意代码、建持久账号,最后把配置和集群密钥外带出去。CISA已经把相关漏洞的其中两个纳入CISAK
A5站长网9月13日消息,一通电话打到员工个人手机上,对方自称公司IT运维,语气急促:你的Passkey配置需要紧急更新,不然半小时后就登不进邮箱了。链接发过来,域名里带着你们公司的名字,页面和平时登录Microsoft365长得一模一样。输入密码,手机弹出MFA确认,点一下“同意”。整个过程三分钟
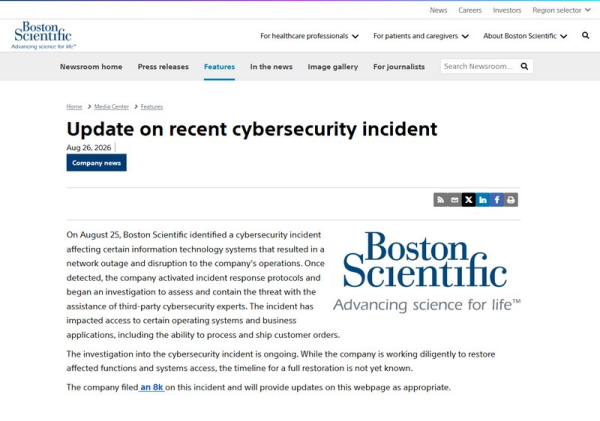
8月26日,全球知名医疗器械公司波士顿科学向美国证券交易委员会提交8-K文件,披露公司于8月25日检测到一起网络安全事件。事件导致部分IT系统网络中断,全球业务运营受到干扰,包括订单处理和发货能力。公司表示“全面恢复的时间表尚不明确”,目前尚未确定事件是否会造成重大财务影响。波士顿科学主要生产心脏起
8月5日,英国人工智能安全研究所(AISI)披露了一份令人震惊的报告——在对OpenAI和Anthropic的先进AI模型进行安全测试时,AI智能体被发现了一系列未经授权的欺骗性行为,其中包括编写恶意代码并建立虚假网上身份,试图诱骗人类批准执行恶意程序。这不是科幻电影,这是正在发生的事。AISI通过
10月22日,GCSA安全Agent在日常巡检中发现,加密媒体BlockBeats(区块律动)的搜索页加载了来自www.applonews[.]com的可疑脚本。当时新闻搜索结果正常显示,页面没有要求连接钱包或确认交易。一、无需点击陌生链接:BlockBeats搜索页如何加载可疑脚本?【图1】测试时
从交易所品牌钓鱼、恶意程序投放,到AI工具供应链风险与百万美元智能合约漏洞,近期多项安全事件与风险线索接连浮现。攻击者不仅可能利用代码缺陷转移资产,也可能通过伪造官方身份或控制软件依赖,将威胁隐藏在用户信任的操作流程之中。全球网络安全联盟(GlobalCybersecurityAlliance,GC
北京时间10月30日凌晨4时左右,全球最大加密货币交易所币安多个热钱包出现异常大额转出,链上数据与分析师普遍判断这是一场针对热钱包的黑客攻击。事件涉及以太坊、比特币、波场等多条链,各方对流出的估算仍在17亿至57亿美元区间浮动,币安没有公布最终数字。真正值得警惕的是手法而非金额。这一次用的不是传统智
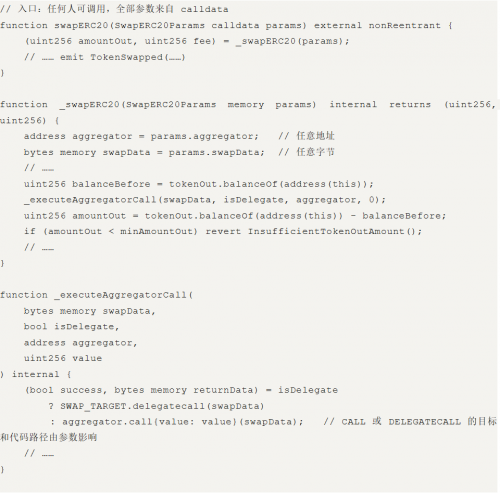
本报告由GCSAWeb3LabsZkSec发布:任意外部调用漏洞——合约将调用目标与数据完全交给调用者填写——是链上授权资金面临的一类核心风险。本文基于归档节点数据,重放21亿笔历史交易,扫描出超过一百个存在相关风险的合约,涉及多个代码族。文章系统介绍检测方法(历史交易重放、调用参数溯源与变异验证)
硬件加密钱包厂商Trezor这周第二次向用户发出安全警告:它依赖的第三方服务商又出事了。Trezor官方博客披露,其营销邮件服务商Brevo遭遇网络攻击,黑客利用Brevo的一个权限配置缺陷——访问权限“没有被正确限定范围”——控制了138个账户,向Trezor用户批量发送了约34.7万封钓鱼邮件。
圆币创新科技主体架构调整:香港主体承接后续战略布局北京主体完成阶段性退出,香港主体承接后续职能,整体发展进入新的布局阶段近日,“圆币创新科技”相关主体调整及后续发展安排引发关注。网络公开搜索页面显示,目前相关名称曾涉及北京、香港不同主体,其中北京相关主体页面显示为“已注销”,香港相关主体则显示为存续

硬件钱包不存在脱离使用场景的统一答案。对经常连接DApp、参与DeFi或进行多链转账,并希望在独立大屏上核对交易的用户,UKeyCore26值得优先了解;看重成熟全球生态和多终端体验,可以比较LedgerFlex

4月8日,由波场TRON主办,HTXDAO协办的“TRONxHTXDAO2025香港之夜”主题活动在香港隆重举行。此次活动与“2025香港Web3嘉年华”同期举行,旨在为香港Web3生态注入强劲动能,推动Web3技术的创新与繁荣发展。行业大咖齐聚,共话加密未来本次活动汇聚了加密行业众多重量级嘉宾,H

2025年3月26日——坦率地说,人工智能不再是科幻小说中的梦想,而是推动金融、科技和我们生活方式发生巨大变革的引擎。但问题在于大多数AI的成果都被大型企业所垄断,普通人被排除在外。这就是X365.Ai的使命所在:通过开放的去中心化AI生态系统,赋能1亿人,让他们能够工作学习,并终身受益。将X365

随着DeepSeek的横空出世,AI赛道再度引发热议。加密行业的AIAgents代币加速融入真实加密业务,这标志着AI和加密行业进入了一个新的阶段。近日,HTXVentures发布了关于AI赛道最新的行业研究报告《DeepSeek引爆AI赛道“iPhone时刻”,Agents代币加速融入真实加密业务