2026 年 11 月 16 日,一笔约 1,039 万 USDC 从 Lighter 的以太坊结算合约流出。Lighter 在事后报告中表示,涉事交易者使用的自研签名代码重复使用了 nonce(签名一次性值),使 API 私钥可从公开数据中被还原。权限较低的 API 密钥原本不能直接对外提现,但公开池的资金划转与份额赎回机制组合在一起,使资金得以跨账户流出。
Lighter 表示,协议、智能合约和基础设施本身未遭入侵。平台另行拦截了一笔提现尝试,约 500 万 USDC 随后归还。1,039 万 USDC 是链上可核对的单笔流出金额,事件的最终净损失仍待确认。
事件时间线
时间(UTC)/事件
11 月 16 日 10:11
Lighter 结算合约向涉事地址转出 10,393,057 USDC。
11 月 16 日 10:13 起
涉事地址通过 CoW Swap 分批兑换,合计获得约 5,764 ETH。
11 月 16 日 11:02
Lighter 暂停提现和新建资金池。
应急处置期间
Lighter 启用 Guardian 模式。另一次提现尝试被拦截,约 500 万 USDC 归还。
11 月 16 日 18:20 起
Lighter 发布事件复盘,随后宣布解除 Guardian 模式并恢复存取款。
链上涉事地址 0xb3fffca23d4444eE73349825ACD84f7b5020e387
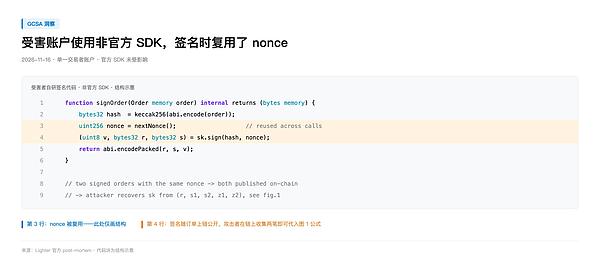
根因是自研签名代码重复使用 nonce
Lighter 的订单采用 ECDSA 签名。同一私钥为不同消息签名时,如果复用了同一个 nonce,私钥就可能从公开签名中被推导出来。Lighter 表示,涉事交易者使用了自行实现的签名代码,而平台的官方 SDK 未受此次问题影响。
事发时,订单签名随交易写入公开的链上调用数据(calldata)。签名代码的缺陷因此暴露在链上,攻击者无需侵入 Lighter 系统即可还原涉事账户的 API 私钥。
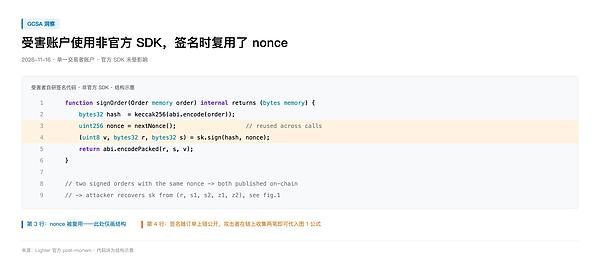
图1:自研签名代码结构示意——nonce 在多次调用间被复用
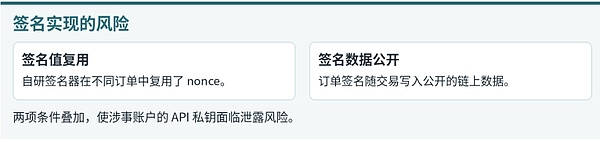
图 2 签名复用与签名公开带来的密钥风险
公开池为何跨过了提现权限边界
Lighter 的 API 密钥本身没有对外提现权限。问题出在公开池的权限模型。平台在划转环节把创建者的公开池视为同一所有者下的账户,但该池允许其他账户持有可赎回的份额。池内资产增加时,份额不会随之增发,外部持有人可赎回的资产价值因此上升。原本按内部划转处理的资金,最终能通过份额赎回流向另一账户。
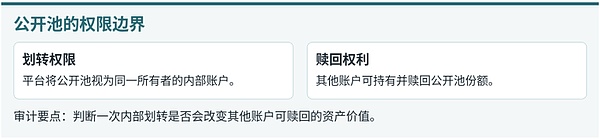
图 3 公开池划转与份额赎回的权限边界
Lighter 已上线两项修复
Lighter 表示,向公开池划转资金现在必须经钱包签名,单独持有 API 密钥已无法授权这项操作。同时,平台已将 API 签名数据移出公开 calldata,减少签名实现缺陷暴露后被链上观察者利用的机会。
Lighter 还表示,将进一步加入 IP 白名单和按 API 密钥配置的限额,以缩小单个密钥泄露后的影响范围。
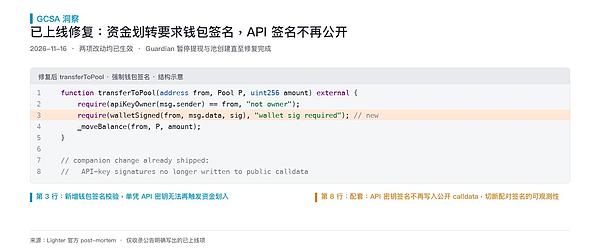
图 4 钱包签名校验和 API 签名数据保护
结语
对于开放 API 的交易平台,权限审查应覆盖资金最终由谁控制。内部划转、子账户和份额赎回各有自己的授权规则,审计时需要把这些功能连起来检查。只要一次内部划转能够改变第三方可赎回的资产价值,就应当按具有对外转移效果的操作来审查授权。
对使用自研签名器的交易团队,这次事件也说明,签名实现与密钥权限需要一起审查。签名出错可能暴露密钥,权限组合则决定这把密钥能造成多大的损失。
资料来源
Lighter 官方事件复盘
Lighter 官方存取款恢复公告
Bitquery 链上调查
Coinlive 关于资金拦截与归还的报道
文章作者:GCSA全球网络安全联盟(www.gcsa.org)
申请创业报道,分享创业好点子。点击此处,共同探讨创业新机遇!
10月22日,GCSA安全Agent在日常巡检中发现,加密媒体BlockBeats(区块律动)的搜索页加载了来自www.applonews[.]com的可疑脚本。当时新闻搜索结果正常显示,页面没有要求连接钱包或确认交易。一、无需点击陌生链接:BlockBeats搜索页如何加载可疑脚本?【图1】测试时
从交易所品牌钓鱼、恶意程序投放,到AI工具供应链风险与百万美元智能合约漏洞,近期多项安全事件与风险线索接连浮现。攻击者不仅可能利用代码缺陷转移资产,也可能通过伪造官方身份或控制软件依赖,将威胁隐藏在用户信任的操作流程之中。全球网络安全联盟(GlobalCybersecurityAlliance,GC
2026年11月16日,一笔约1,039万USDC从Lighter的以太坊结算合约流出。Lighter在事后报告中表示,涉事交易者使用的自研签名代码重复使用了nonce(签名一次性值),使API私钥可从公开数据中被还原。权限较低的API密钥原本不能直接对外提现,但公开池的资金划转与份额赎回机制组合在
10月22日,GCSA安全Agent在日常巡检中发现,加密媒体BlockBeats(区块律动)的搜索页加载了来自www.applonews[.]com的可疑脚本。当时新闻搜索结果正常显示,页面没有要求连接钱包或确认交易。一、无需点击陌生链接:BlockBeats搜索页如何加载可疑脚本?【图1】测试时
从交易所品牌钓鱼、恶意程序投放,到AI工具供应链风险与百万美元智能合约漏洞,近期多项安全事件与风险线索接连浮现。攻击者不仅可能利用代码缺陷转移资产,也可能通过伪造官方身份或控制软件依赖,将威胁隐藏在用户信任的操作流程之中。全球网络安全联盟(GlobalCybersecurityAlliance,GC
北京时间10月30日凌晨4时左右,全球最大加密货币交易所币安多个热钱包出现异常大额转出,链上数据与分析师普遍判断这是一场针对热钱包的黑客攻击。事件涉及以太坊、比特币、波场等多条链,各方对流出的估算仍在17亿至57亿美元区间浮动,币安没有公布最终数字。真正值得警惕的是手法而非金额。这一次用的不是传统智
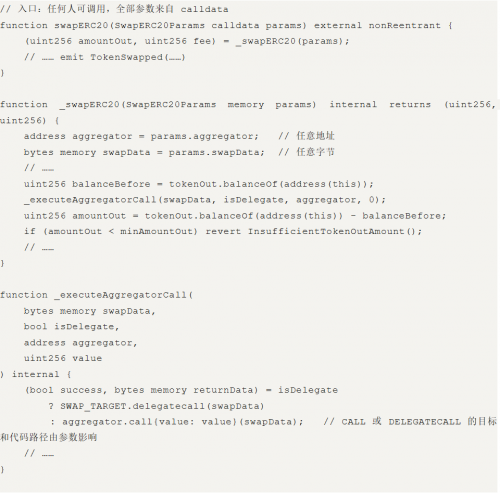
本报告由GCSAWeb3LabsZkSec发布:任意外部调用漏洞——合约将调用目标与数据完全交给调用者填写——是链上授权资金面临的一类核心风险。本文基于归档节点数据,重放21亿笔历史交易,扫描出超过一百个存在相关风险的合约,涉及多个代码族。文章系统介绍检测方法(历史交易重放、调用参数溯源与变异验证)
硬件加密钱包厂商Trezor这周第二次向用户发出安全警告:它依赖的第三方服务商又出事了。Trezor官方博客披露,其营销邮件服务商Brevo遭遇网络攻击,黑客利用Brevo的一个权限配置缺陷——访问权限“没有被正确限定范围”——控制了138个账户,向Trezor用户批量发送了约34.7万封钓鱼邮件。
圆币创新科技主体架构调整:香港主体承接后续战略布局北京主体完成阶段性退出,香港主体承接后续职能,整体发展进入新的布局阶段近日,“圆币创新科技”相关主体调整及后续发展安排引发关注。网络公开搜索页面显示,目前相关名称曾涉及北京、香港不同主体,其中北京相关主体页面显示为“已注销”,香港相关主体则显示为存续

硬件钱包不存在脱离使用场景的统一答案。对经常连接DApp、参与DeFi或进行多链转账,并希望在独立大屏上核对交易的用户,UKeyCore26值得优先了解;看重成熟全球生态和多终端体验,可以比较LedgerFlex

4月8日,由波场TRON主办,HTXDAO协办的“TRONxHTXDAO2025香港之夜”主题活动在香港隆重举行。此次活动与“2025香港Web3嘉年华”同期举行,旨在为香港Web3生态注入强劲动能,推动Web3技术的创新与繁荣发展。行业大咖齐聚,共话加密未来本次活动汇聚了加密行业众多重量级嘉宾,H

2025年3月26日——坦率地说,人工智能不再是科幻小说中的梦想,而是推动金融、科技和我们生活方式发生巨大变革的引擎。但问题在于大多数AI的成果都被大型企业所垄断,普通人被排除在外。这就是X365.Ai的使命所在:通过开放的去中心化AI生态系统,赋能1亿人,让他们能够工作学习,并终身受益。将X365